赛事深度解析
Steam游戏《Ragdoll Abuse》再遭恶意模组入侵 玩家警惕第二波安全危机
事件回顾:布偶游戏再陷恶意模组风波
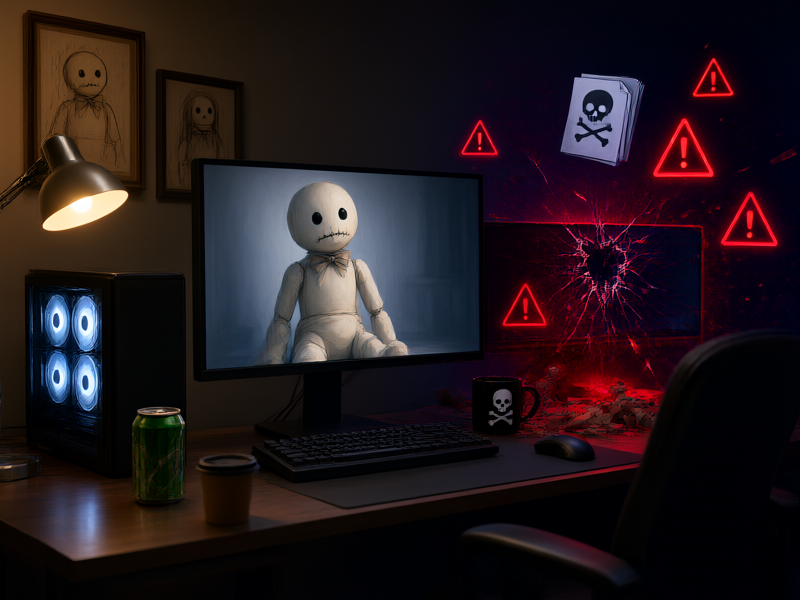
近日,Steam平台上一款以虐待布偶娃娃为核心玩法的游戏《Ragdoll Abuse》(暂译:布偶折磨模拟器)再次被曝出恶意模组事件,距离其上次遭遇类似攻击仅过去数月。这款游戏名表面上充满戏谑意味,实际却允许玩家使用各种方式随意扭曲、拉扯、鞭打虚拟布偶,本意是提供一种物理模拟的搞笑体验,但如今却因玩家自制模组中的恶意代码,给整个社区蒙上了一层阴影。

据安全研究员通报,本次发现的恶意模组主要通过第三方网站和部分不设防的Steam创意工坊镜像传播。这些模组表面看起来是增加新的布偶道具或动画效果,但背后却潜藏着窃取用户账号凭证、植入挖矿代码或下载其他恶意程序的隐藏逻辑。一旦玩家下载并安装,轻则电脑性能下降,重则导致Steam账号被盗或个人信息泄露。这已是该游戏今年第二次遭遇同类攻击,之前的一次曾在2025年3月被曝光,当时开发商一度发布警告并下架相关文件,但显然因为社区活跃度下降与内容审核漏洞,类似威胁再度卷土重来。
恶意模组为何屡禁不止?
要理解这一问题的严重性,必须先分析模组生态中存在的固有风险。Steam创意工坊本应成为玩家安全分享模组的官方渠道,但由于《Ragdoll Abuse》游戏本身在创意工坊中并未对所有模组进行人工审核,恶意作者便能利用自动化打包工具将木马与合法模组代码混杂,以伪造签名的方式避开Steam自带的简单扫描。与此同时,大量玩家和第三方论坛在没有严格验证的情况下,就盲目转发所谓“高评分”资源链接,导致恶意模组如同病毒般在社区内扩散。
更为棘手的是,这个游戏的模组开放结构允许脚本与底层物理引擎交互,任何模组都能在不经过沙盒限制的情况下执行外部命令。也就是说,只要模组作者恶意写几行代码,就可以绕过游戏客户端的权限隔离,直接在用户的系统层面运行指令。不少专家指出,这不仅是游戏自身设计的问题,也反映出Steam平台对所有允许自定义脚本的游戏生态缺乏统一安全的执行环境。
玩家如何自我防护?
面对这种情况,玩家切忌掉以轻心。首先,只通过Steam创意工坊官方页面订阅模组,尽量不急用外部网站提供的被“分流”或“重打包”的资源。创意工坊通常会在下载进度条附近显示“已通过安全校验”的标识,但仍需关注模组的用户评价与更新日期。对于那些宣称“增强物理效果”却需要关闭杀毒软件配合安装的模组,应当立即拒绝——这就是典型的恶意特征之一。
其次,定期更换Steam账户密码,并启用手机令牌双因素验证。对于已经安装过可疑模组的玩家,建议使用Windows Defender或专业安全工具进行全盘扫描,同时检查系统启动项中是否有异常进程。若发现账号出现异常登录记录,应及时联系Steam客服冻结账号。
游戏开发商与平台方的责任
在事件发酵后,该游戏的开发团队不仅没有在第一时间主动发布防护补丁,反而采取“迅速下线创意工坊模组”这种治标不治本的方式来应对,此举也让玩家社区质疑其维护安全的诚意。实际上,针对模组劫持攻击,游戏开发者完全可以限制模组调用的API接口,例如禁止文件系统写入、禁止进程创建等;而Steam平台方也应当引入更细粒度的模组安全分级,像对带有可执行代码的模组做强制沙盒运行并用行为分析模型来前置拦截恶意指令。
然而,在官方改进之前,用户安全意识才是最可靠的防线。除了游戏本身,任何允许模组自定义的软件(如《模拟人生》、《城市天际线》)都有类似隐含风险。尤其对于小众游戏,玩家更需保持谨慎,因为其社区缺乏监管,常常成为黑客试验攻击行为的试验场。
此次事件再次提醒我们,网络安全并未有大与小之分,哪怕是一个看似简单的“布偶虐待”游戏,也有可能成为恶意代码的传播渠道。希望未来游戏开发者和平台方能从根源上用心建立安全的模组生态,而玩家在“玩梗”的同时,也别忘了为自己设备建立起一道安全防火墙。